
Wprowadzenie: działa na demo – więc w czym problem?
Rok 2026. Founder startupu spędza weekend z Lovable i Replit, budując MVP aplikacji do zarządzania fakturami. W poniedziałek pokazuje demo inwestorom – formularz logowania działa, faktury się generują, dashboard wygląda profesjonalnie. Pada pytanie: „Kiedy możemy to udostępnić klientom?" I tu zaczyna się problem.
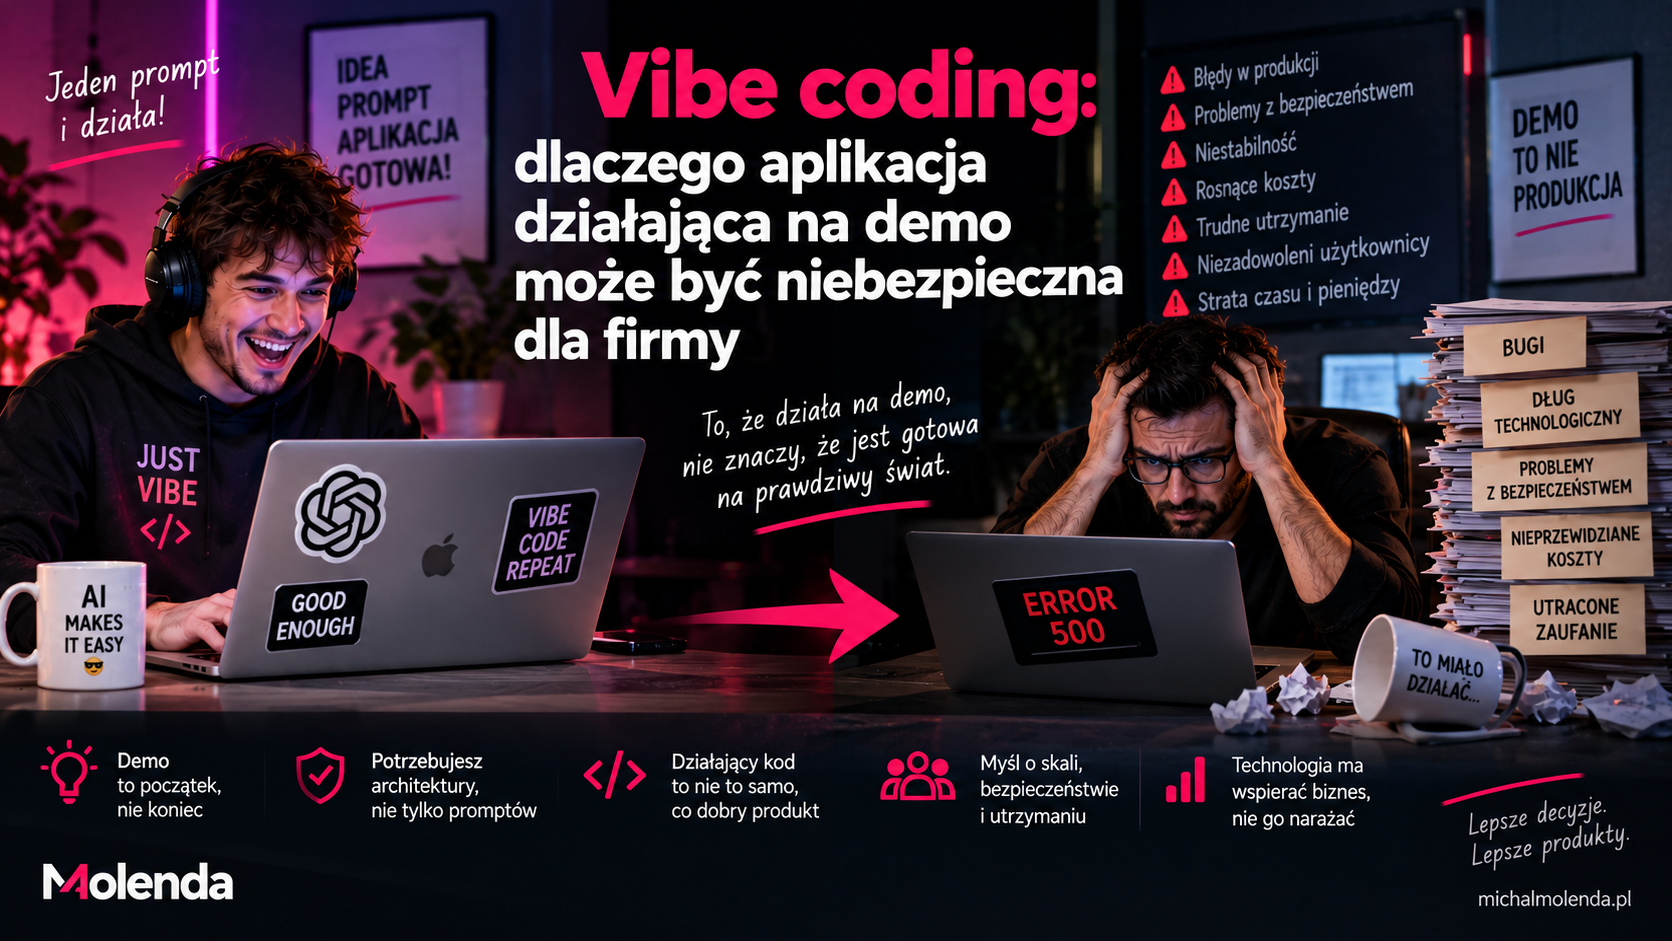
Vibe coding, czyli budowanie aplikacji za pomocą ai coding tools i code generation z promptów, pozwala stworzyć działający prototyp w godziny. Niektóre startupy raportują nawet stukrotne przyspieszenie procesu tworzenia kodu. Ale „działa" nie oznacza „jest bezpieczne" ani „gotowe na produkcję". Pojęcie vibe coding ukuł Andrej Karpathy na początku 2025 roku i od tego czasu stało się ono synonimem szybkiego, ale ryzykownego podejścia do software development.
Celem tego artykułu jest pokazanie, dlaczego aplikacja, która przechodzi demo, może stanowić realne zagrożenie dla bezpieczeństwa, zgodności z przepisami i reputacji firmy. Piszę z perspektywy doradcy technologicznego, który na co dzień pomaga firmom przejść drogę od vibe-coded MVP do stabilnego, bezpiecznego produktu.
Co to właściwie jest vibe coding i skąd ten hype?
What is vibe coding? To styl developmentu, w którym opisujemy w naturalnym języku, co chcemy zbudować, a an AI (duży model językowy) generuje całą strukturę aplikacji – frontend, backend, schemat bazy danych, integracje. Człowiek pełni rolę kuratora: definiuje cele i reaguje na wynik, zamiast pisać kod linia po linii. Jak opisuje to Wikipedia, developer w vibe coding ma „zapomnieć, że kod w ogóle istnieje".
Hype wokół vibe coding eksplodował w latach 2025–2026 wraz z rozwojem narzędzi takich jak Lovable, Replit, Bolt, Cursor, Claude Code czy GitHub Copilot. To nie jest zwykłe ai assisted autouzupełnianie w IDE – to code generation na zupełnie innym poziomie, gdzie AI przejmuje kontrolę nad architekturą i security.
Główne zalety? Ekstremalna szybkość (developerzy raportują 20–50% redukcji czasu pracy, oszczędzając 2–6 godzin tygodniowo), niski próg wejścia dla nietechnicznych founderów i możliwość zrobienia produktu w weekend. Vibe coding is idealny do szybkiego prototypowania i prostych zadań. Vibe coding allows nawet osobom bez doświadczenia programistycznego tworzyć działające prototypy za pomocą natural language prompts. But there is fundamentalna różnica między vibe coding and klasycznym AI assisted development: w tym pierwszym AI przejmuje pełną kontrolę nad tym, jak aplikacja jest zbudowana.
- Jak wykorzystać AI w firmie: 10 konkretnych przykładów, które CEO zobaczy w Excelu
- Projekt IT przekracza budżet – jak odzyskać kontrolę i dowieźć efekt biznesowy
- Czym się różni architekt programowania od vibe codera: co naprawdę je różni i kogo potrzebujesz do swojego produktu?
- Chief AI Officer (CAIO) – kim jest, po co Twojej firmie i jak z nim współpracować?
- CTO as a Service – jak działa zewnętrzny Chief Technology Officer dla startupu i rosnącej firmy?
Dlaczego ai generated code jest tak podatny na błędy bezpieczeństwa?
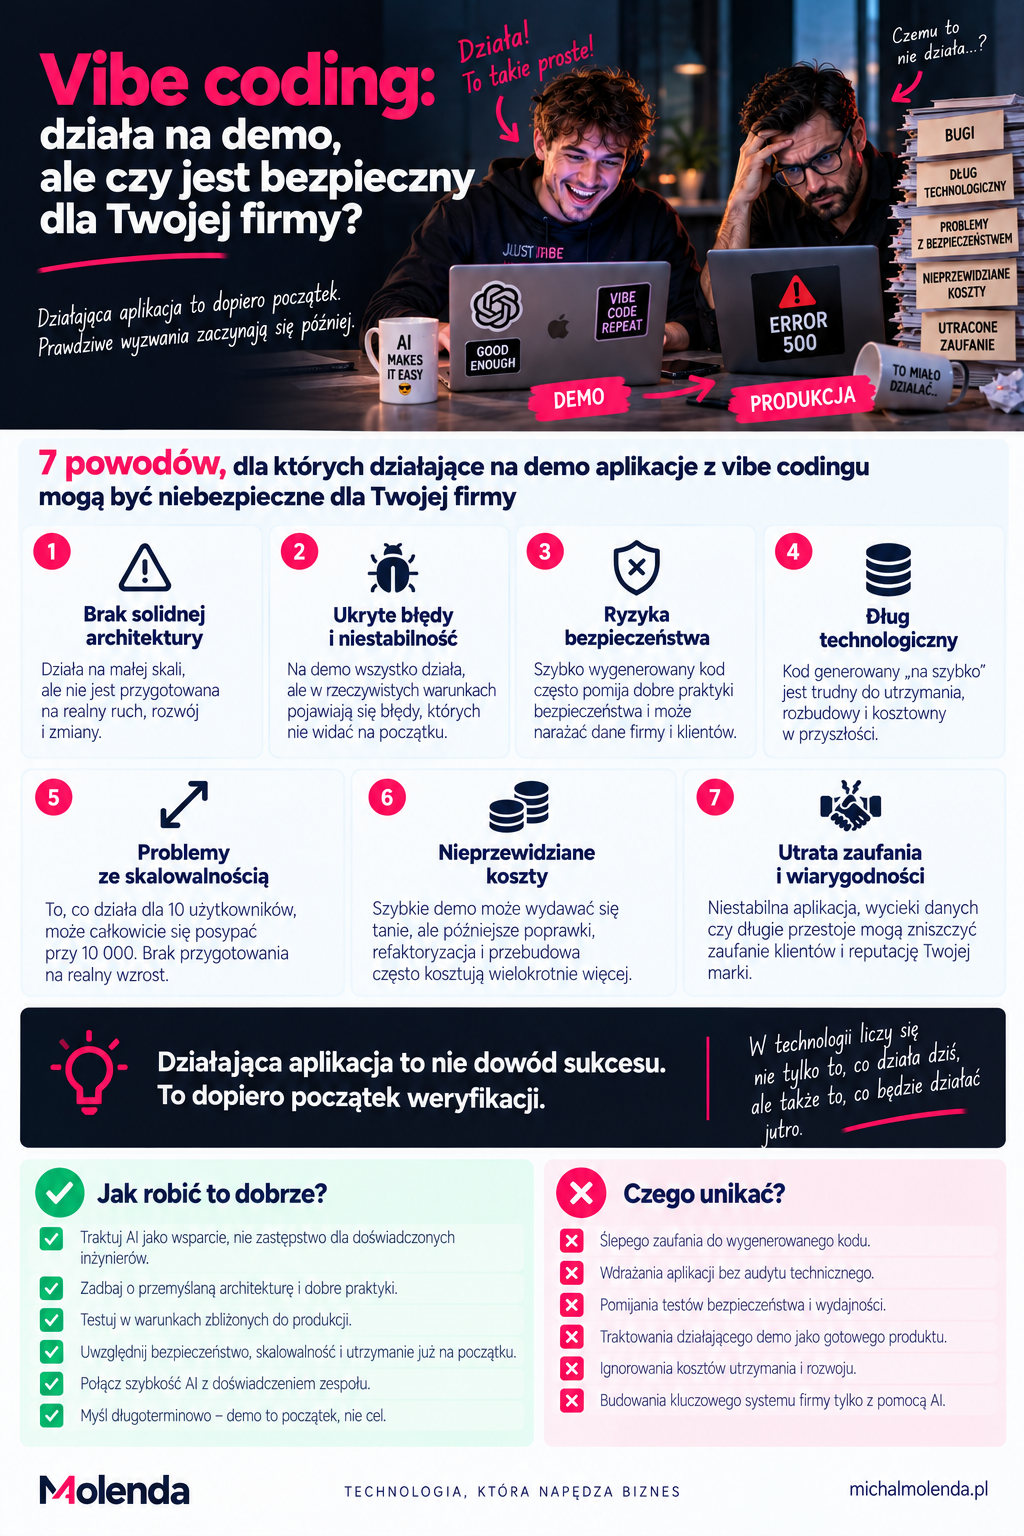
Modele AI uczą się z publicznego internetu, który zawiera zarówno wzorcowy, jak i fatalny kod. Kiedy prosisz model, by „zrobił panel admina" czy „dodał formularz logowania", nie wie on nic o threat modelu Twojej firmy, regulacjach branżowych ani specyficznym kontekście bezpieczeństwa.
Twarde dane są bezlitosne: według raportu Veracode z 2025 roku, około 45% ai generated code contains security vulnerabilities wykrywalne w ramach OWASP Top 10. Co więcej, 62% ai generated code has design flaws or security vulnerabilities. AI generated code can increase privilege escalation flaws by 322%, co oznacza dramatyczny wzrost ryzyka przejęcia kont uprzywilejowanych. AI models may suggest insecure code patterns like SQL injection, a także outdated or insecure coding patterns, które od lat są znane jako niebezpieczne.
AI generated code is optymalizowany pod działanie i szybkość – nie pod security. AI generated code lacks awareness of security context and compliance. AI generated code often lacks critical authorization checks, co w praktyce oznacza, że użytkownik A może zobaczyć dane użytkownika B bez żadnych przeszkód.
Każdy fragment ai generated code powinien być traktowany jak kod z nieznanego repozytorium open-source – wymaga pełnego review i testów bezpieczeństwa.
„Działa na demo" vs. „nadaje się do produkcji" – kluczowa różnica
Demo to jazda próbna na pustym parkingu. Produkcja to autostrada przy 140 km/h w deszczu, z setkami innych pojazdów.
Aplikacje demo mogą mieć uproszczone zabezpieczenia i ograniczenia funkcjonalne, które wpływają na działanie aplikacji w realnych warunkach. Wersje demo mogą posiadać domyślne hasła i słabe uwierzytelnienie. Czego nie widać na demo:
brak pełnego logowania i audytu operacji,
brak obsługi błędów i alertów,
brak limitów, throttlingu i testów obciążeniowych,
brak szyfrowania danych w spoczynku i w tranzycie.
For example: prosty formularz rejestracji klienta na demo działa – wpisujesz dane, klikasz „Zarejestruj", pojawia się dashboard. Ale nie sprawdza uprawnień, nie szyfruje hasła odpowiednio, nie loguje prób nadużyć, nie blokuje brute-force. Firma powinna korzystać z oddzielnych środowisk testowych i produkcyjnych przy wdrożeniu aplikacji – that's not luksus, a podstawa.
Kod napisany pod wersje demo często wymaga kompletnej przebudowy po przejściu na pełną wersję. Licencje demo mogą wygasnąć podczas kluczowych testów, co paraliżuje zespół. Founderzy i menedżerowie bez backgroundu technicznego naturalnie utożsamiają „działa na demo" z gotowością produkcyjną – i to jest źródło największego ryzyka biznesowego. Zanim podejmiesz decyzję o wdrożeniu, warto zweryfikować swoje założenia dotyczące MVP.
Typowe podatności w vibe-coded aplikacjach
Badania z lat 2025–2026 pokazały, że 20% vibe-coded apps have serious vulnerabilities or configuration errors. Inne analizy – jak raport CSA – wskazują, że między 45% a 70% prób kodu AI nie przechodzi testów bezpieczeństwa. Here is lista najczęstszych problemów wraz z ich konsekwencjami biznesowymi:
Podatność | Co to oznacza dla firmy |
|---|---|
Broken Access Control / insecure direct object references | Klient A widzi dane klienta B; przejęcie konta admina |
SQL injection i inne formy injection | Kradzież bazy danych, manipulacja danymi |
XSS (Cross-Site Scripting) | Podmiana treści, kradzież sesji użytkowników |
Brak ograniczeń uploadu plików | Malware na serwerze, zdalne wykonanie kodu |
Hardcoded secrets (API keys, hasła) | Dostęp do infrastruktury przez każdego, kto zajrzy do repo |
Security misconfiguration (brak HTTPS, domyślne ustawienia bazy, brak RLS) | Przechwycenie danych w tranzycie, dostęp do bazy bez autoryzacji |
AI generated code often lacks critical security checks. AI generated code often includes outdated libraries with known vulnerabilities. AI generated code can introduce hallucinated dependencies – biblioteki, które nie istnieją, a których nazwy mogą zostać przejęte przez atakujących. Wiele tych błędów wynika z tego, że prośby do AI są ogólne, bez doprecyzowania wymogów bezpieczeństwa. Z perspektywy firmy te luki przekładają się na wyciek danych klientów, przejęcie kont, podmianę płatności i sabotaż.
Ryzyko prywatności i wycieku danych przy użyciu publicznych coding tools
Podczas vibe coding pracownicy często wklejają do publicznych narzędzi fragmenty kodu, dane testowe, a czasem dane produkcyjne klientów. Pracownicy mogą nieświadomie przesłać poufne dane do aplikacji demo. Testowanie aplikacji na rzeczywistych danych w wersji demo zwiększa ryzyko wycieku danych.
Zjawisko Shadow IT może występować przy używaniu wersji demo oprogramowania – nikt w firmie nie wie, że ktoś właśnie wrzucił bazę klientów do darmowego narzędzia AI. Używanie wersji demo do celów komercyjnych może naruszać regulamin producenta. Brak kontroli dostępu w wersjach demo może zwiększać ryzyko wycieku danych, a zarządzanie danymi w wersjach demo może skutkować nieautoryzowanym dostępem do danych firmowych. Używanie wersji demo zwiększa ryzyko nieautoryzowanego dostępu do systemów.
Czego nie wolno wklejać do publicznych ai coding tools:
dane osobowe klientów (RODO/GDPR),
dane finansowe i dane kart płatniczych,
tajemnice handlowe i data from wewnętrznych systemów,
klucze API i konfiguracje infrastruktury.
RODO wymaga kontroli nad tym, gdzie i w jaki sposób przetwarzane są dane osobowe. Wrzucenie ich do niezweryfikowanego narzędzia AI może naruszać przepisy i umowy z klientami. Rozwiązanie? Używaj tylko narzędzi klasy enterprise z wyłączonym treningiem na danych klientów, wprowadź polityki firmowe dotyczące ai coding tools i regularnie przeglądaj historię użycia.
Ukryty dług techniczny: gdy weekendowy projekt staje się core biznesu
Dług techniczny w kontekście of vibe coding oznacza: kod powstał szybko, bez architektury, testów, logowania i podziału na moduły. Działa, ale jest jak domek z kart.
Typowy scenariusz: MVP zbudowane w 2–3 dni zaczyna obsługiwać setki użytkowników i kluczowe procesy (onboardowanie klientów, wystawianie faktur). Przebudowa staje się kosztowna i ryzykowna. Wersje demo rzadko przechodzą przez rygorystyczny proces audytu bezpieczeństwa. Wersje demo często nie otrzymują updates bezpieczeństwa. Nieodpowiednio zabezpieczony kod źródłowy w wersjach demo może być przejęty przez konkurencję. Pobieranie wersji demo z nieoficjalnych źródeł niesie ryzyko złośliwego oprogramowania.
Problemy utrzymaniowe vibe coded aplikacji:
brak spójnej architektury – każdy moduł wygląda inaczej,
brak testów automatycznych – nikt nie wie, co się zepsuje po zmianie,
zależność od losowo dobranych bibliotek,
brak dokumentacji – jedyną „specyfikacją" jest historia chatu z AI.
Według badań akademickich, czas na review kodu generowanego przez AI wzrasta nawet o 441% w porównaniu do kodu pisanego ręcznie – właśnie z powodu poprawiania błędów i podatności. Dług techniczny to nie tylko koszt techniczny – to opóźnienia w rozwoju produktu, frustracja zespołu i większe ryzyko awarii w krytycznych momentach. Dlatego warto rozważyć współpracę z zewnętrznym działem IT, który zaplanuje ścieżkę od vibe-coded MVP do produkcyjnego systemu.
Specyficzne ryzyka dla różnych branż (finanse, zdrowie, B2B SaaS)
AI generated code nie zna specyficznych regulacji branżowych – działa na poziomie ogólnych wzorców z internetu. Użycie wersji demo oprogramowania w firmie może prowadzić do zagrożeń prawnych. And so w niektórych sektorach vibe coded aplikacja „z dema" bywa szczególnie niebezpieczna:
Fintech / płatności: wymogi PSD2, silne uwierzytelnianie (MFA, SCA), przechowywanie danych kart zgodnie z PCI-DSS, logowanie operacji – AI tego nie doda, jeśli nie zostanie o to explicite poproszone i zweryfikowane.
Zdrowie (healthtech): dane medyczne objęte specjalną ochroną, wymogi logowania dostępu, audytu i retencji danych – brak tych mechanizmów to poważne ryzyko prawne.
B2B SaaS multi-tenant: izolacja tenantów, row-level security, kontrola dostępu między klientami – badania pokazują, że vibe coding często pomija te elementy, co prowadzi do tego, że jeden tenant widzi dane drugiego.
Sektory regulowane (energetyka, administracja): wymagania dotyczące audytu, backupów, ciągłości działania – demo tych wymogów nie spełnia.
W tych obszarach „demo-ready" bez pełnej analizy bezpieczeństwa i and data handling może skończyć się karami regulacyjnymi i utratą kontraktów. Founderzy w tych branżach powinni traktować vibe coding as narzędzie do prototypowania i prezentacji wewnętrznych, nie jako ścieżkę na skróty do produkcji.
Jak bezpiecznie korzystać z vibe coding: praktyczne zasady
Celem nie jest zakaz vibe coding – to potężne narzędzie, which can drastycznie przyspieszyć development. Chodzi o wprowadzenie bezpiecznych ram. Oto zasady, które warto follow:
Używaj vibe coding głównie do prototypów i narzędzi wewnętrznych – nie do krytycznych modułów: płatności, autoryzacja, przetwarzanie danych wrażliwych.
Traktuj ai generated code jak kod zewnętrzny – obowiązkowe code review i testy przed wdrożeniem. Understand, że żaden model nie zna kontekstu Twojej firmy.
Stosuj automatyczne skanery bezpieczeństwa (SAST, dependency checks) na każdym repo, gdzie pojawia się ai generated code.
Nie wklejaj do publicznych coding tools danych klientów i tajemnic firmowych – korzystaj z rozwiązań enterprise.
Dbaj o jakość promptów – dodawaj wymagania security: odwołania do OWASP Top 10, RODO, konkretnych standardów branżowych. Describe wymagania precyzyjnie.
Ogranicz uprawnienia agentów AI – dostęp do repo, bazy, CI/CD do minimum niezbędnego.
Build secure pipeline – każdy commit przechodzi przez automatyczne testy i review, zanim trafi na produkcję.
W dobrze poukładanym procesie vibe coding staje się jednym z narzędzi w arsenale, a nie substytutem całego procesu wytwarzania oprogramowania. Przy planowaniu kosztów takiego procesu pomocna może być wycena prac programistycznych.
Rola człowieka: AI + senior developer + procesy bezpieczeństwa
Model „AI + Human" zakłada, że the AI przyspiesza powtarzalną pracę, ale architektura, security i odpowiedzialność pozostają po stronie ludzi. Dojrzałe zespoły:
definiują standardy secure coding i checklisty security,
stosują code review z udziałem doświadczonych inżynierów – professional review, nie automatyczny accept,
integrują testy bezpieczeństwa z CI/CD,
need regularne szkolenia – train developers, żeby rozumieli, co AI generuje, zamiast ślepo to akceptować.
Istnieje realne ryzyko erozji umiejętności, jeśli młodsi developerzy jedynie akceptują sugestie AI. They need mentoring i naukę krytycznego myślenia about vibe coding i jego ograniczeniach. Nawet najlepsze narzędzia nie znają specyficznego kontekstu biznesowego firmy: decyzje o tym, kto do czego ma mieć dostęp, how długo przechowywać dane i jakie logi does firma potrzebować – muszą być podjęte through ludzi. According to wielu ekspertów, rola fractional CTO czy zewnętrznego partnera technicznego jest tu nieoceniona – pomaga poukładać procesy, standardy i tooling wokół AI, zamiast polegać wyłącznie na „vibe".
Co powinna zrobić firma już teraz, jeśli używa vibe coding
Oto lista kontrolna dla właściciela firmy w Polsce, który korzysta z ai coding assistant lub narzędzi do generowania kodu:
Zrób inwentaryzację: jakie aplikacje, skrypty i makra w organizacji powstały z użyciem ai coding tools (Lovable, Replit, Copilot itp.).
Oznacz priorytety: które z nich mają dostęp do danych klientów, płatności lub systemów wewnętrznych – to priorytet do przeglądu.
Zleć audyt bezpieczeństwa: statyczny i dynamiczny, plus przegląd konfiguracji. Write do partnera technicznego, jeśli nie masz zespołu.
Wprowadź politykę AI: where can vibe coding być stosowane, a where wymagany jest tradycyjny development z pełnym review.
Zadbaj o backupy, monitoring i logowanie dla aplikacji już używanych operacyjnie.
Zaplanuj roadmapę „od demo do produktu": refaktoryzacja, testy, generate code z uwzględnieniem security, dodatkowe zabezpieczenia.
Nawet mała firma bez działu IT może wdrożyć te praktyki – samodzielnie lub we współpracy z partnerem zewnętrznym.
Jak wyjść poza vibe coding
Code Apps współpracuje ze startupami i firmami technologicznymi, które mają już vibe coded MVP, chcą create automatyzację procesów lub planują wdrożyć AI w sposób bezpieczny i skalowalny. Another częsty scenariusz to firma, która zdaje sobie sprawę, że jej application wymaga gruntownej przebudowy.
Konkretne obszary wsparcia:
Przegląd i audyt istniejących vibe-coded aplikacji pod kątem bezpieczeństwa, stabilności i długu technicznego.
Zaprojektowanie docelowej architektury produktu i bezpiecznego pipeline'u CI/CD.
Budowa lub przebudowa aplikacji webowych i mobilnych z myślą o bezpieczeństwie, wydajności i rozwoju.
Rola fractional CTO: pomoc w decyzjach technicznych, wyborze coding tools i procesów wokół AI – bez potrzeby budowy własnego działu IT.
Długoterminowe utrzymanie systemów i reagowanie na incydenty, żeby founderzy mogli skupić się na product-market fit i sprzedaży.
Skontaktuj się, jeśli:
masz „działające demo" i rozważasz wejście z nim na produkcję,
zarząd nie ma pewności, czy ai generated code używany w organizacji jest bezpieczny,
potrzebujesz partnera, który pomoże pogodzić szybkość AI z wymaganiami bezpieczeństwa i business compliance.
Podsumowanie: AI tak, ale nie „na vibe" w produkcji
Vibe coding excels at rapid prototyping – to narzędzie, które rewolucjonizuje wczesne fazy development. Ale bez nadzoru i procesów wprowadza do firmy niewidzialne ryzyko. Pamiętaj: 45% of ai generated code contains security vulnerabilities, a aplikacja, która wygląda dobrze na demo, może przeciekać dane, łamać regulacje RODO i być niemożliwa w utrzymaniu, gdy stanie się critical dla biznesu.
AI coding i code generation powinny być elementem dojrzałego procesu tworzenia oprogramowania, a nie jego substytutem. Firma potrzebuje świadomej strategii use of ai generated code and security. Potraktuj swoje vibe coded projekty jak punkt wyjścia – i zrób kolejny, już świadomy krok w stronę bezpiecznego, skalowalnego produktu.