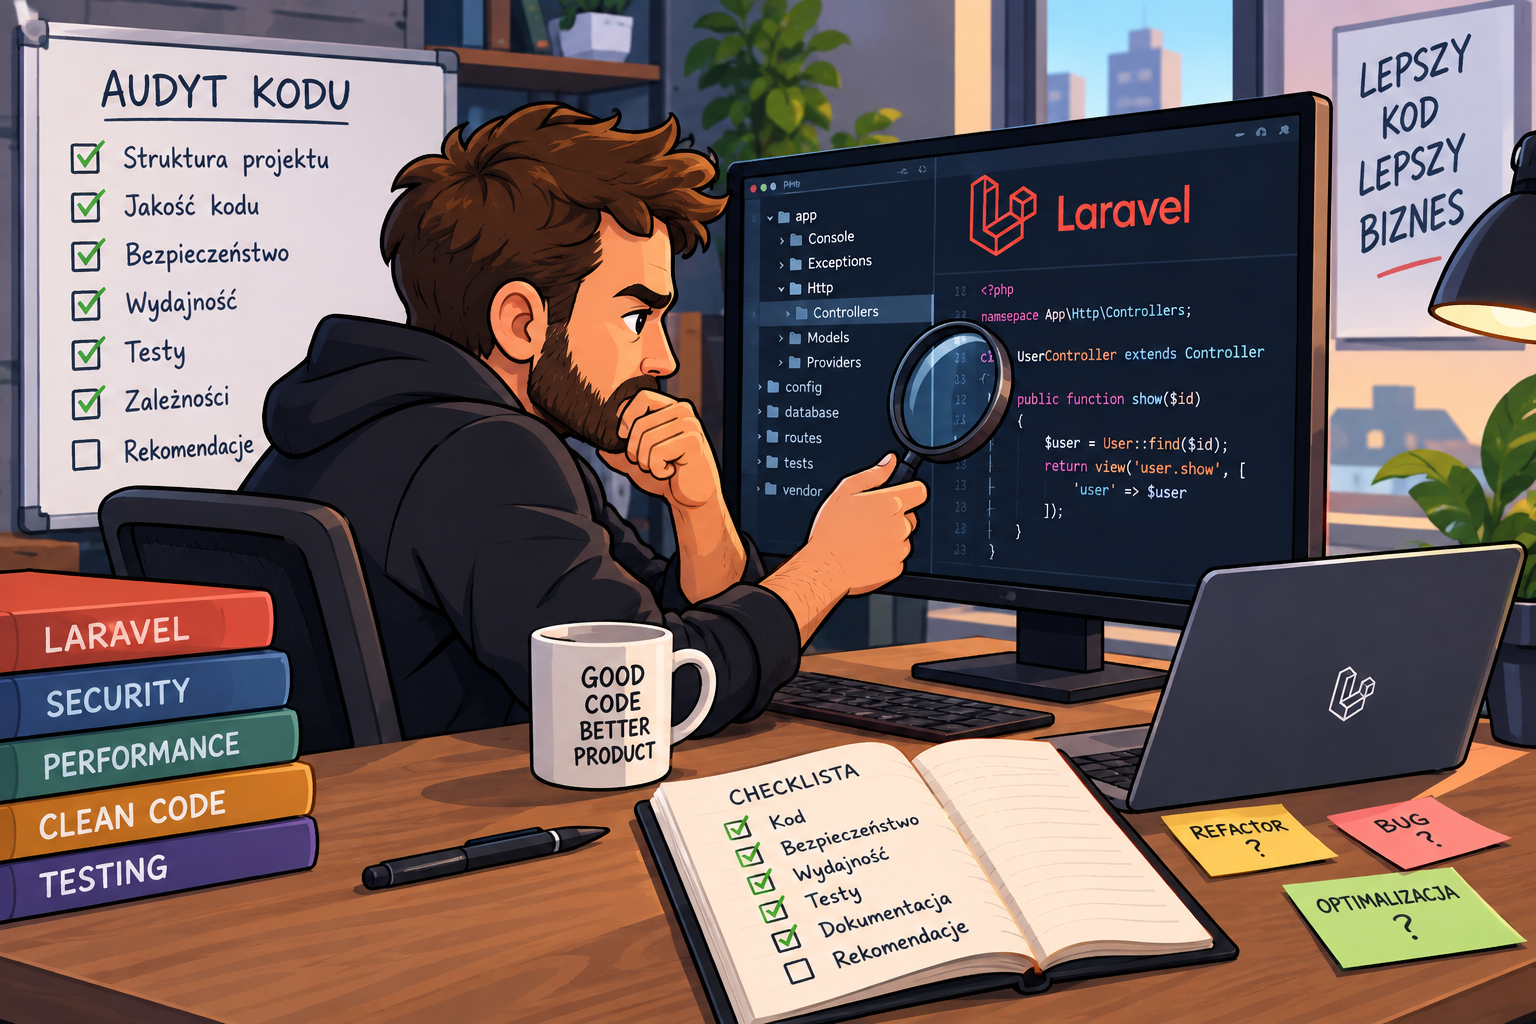

Audyt kodu to usystematyzowana ocena jakości, bezpieczeństwa i wydajności aplikacji. Nie chodzi o szukanie winnych. Chodzi o zrozumienie stanu systemu i dostarczenie konkretnych rekomendacji, które przyspieszą rozwój i zmniejszą ryzyko awarii. Poniżej znajdziesz praktyczny proces audytu projektu opartego o Laravel framework, krok po kroku.
Na czym polega audyt kodu w projektach opartych o Laravel
Audyt kodu w przypadku Laravela to wielowarstwowe badanie: kontrolerów, modeli Eloquent, migracji, middleware, kolejek, widoków Blade i konfiguracji. Laravel wspiera architekturę MVC (Model View Controller), co narzuca konkretną strukturę katalogów i konwencje. Audyt kodu w projektach opartych na frameworku Laravel wymaga podejścia wielowarstwowego, a ocena musi uwzględniać, czy zespół korzysta z tych konwencji prawidłowo.
W 2026 r. audyty stają się standardem w zespołach korzystających z frameworków PHP. Powody są trzy: rosnąca złożoność aplikacji webowych (integracje API, mikro-usługi, wielokanałowość), częstsze releasy w modelach CI/CD oraz presja na szybki rozwój nowych funkcji bez regresji. Według raportu StackShield z marca 2026 r., 28% aplikacji Laravel działa na wersjach poniżej 9, które nie otrzymują już łatek bezpieczeństwa. To konkretne ryzyko, które audyt powinien ujawnić.
Audyt można przeprowadzić zarówno dla istniejącego systemu (retrospektywnie), jak i gdy startuje nowy projekt, aby od początku ustawić standardy kodowania i narzędzia. Typowe cele audytu obejmują:
Zmniejszenie długu technicznego
Poprawę bezpieczeństwa (bezpieczeństwo aplikacji to fundament każdego audytu w Laravelu)
Przyspieszenie rozwijania aplikacji i onboardingu nowych programistów
Przygotowanie do skalowania, w tym do platformy e commerce
Optymalizację wydajności i stabilności oprogramowania
Przeglądy kodu są kluczowe dla stabilności oprogramowania, a regularne audyty kodu pomagają w identyfikacji luk bezpieczeństwa. Audyt kodu poprawia jakość i bezpieczeństwo aplikacji Laravel.
Przygotowanie do audytu: dostęp, zakres i kontekst biznesowy
Bez odpowiednich dostępów i kontekstu audyt będzie powierzchowny. Poniższa checklista to minimum, od czego zacząć przed pierwszą analizą repozytorium.
Potrzebne dostępy (tylko do odczytu):
Repozytorium Git (GitHub, GitLab, Bitbucket)
Kopia produkcyjnej bazy danych (dump) lub dostęp read-only
Logi aplikacji (laravel.log, Sentry, Bugsnag)
Panel CI/CD z historią pipeline'ów, wynikami testów, deplomentami
Dostęp do narzędzi monitoringu (Laravel Telescope, New Relic, Datadog)
Ustalenie zakresu: Określ, czy badasz całą monolityczną aplikację (np. Laravel 10.x), czy wydzielony moduł: moduł płatności e commerce, CRM, panel admina. Zakres wpływa na głębokość analizy i czas trwania audytu.
Przed audytem warto zebrać zadawane pytania i najczęściej zadawane pytania od zespołu oraz biznesu: które funkcje najczęściej się psują, które fragmenty kodu są „omijane" przez developerów, jakie błędy zgłaszają klienci. Zespół Laravel przeprowadza analizy architektury i kodu aplikacji, ale ten kontekst pozwala prioretyzować wysiłek.
Zbierz metryki z produkcji: średni czas odpowiedzi HTTP, liczbę zapytań na request (np. z Laravel Telescope), szczytowe obciążenie, incydenty z ostatnich 6-12 miesięcy. Na koniec ustal format raportu (PDF, Notion, Google Docs) i konkretną datę omówienia wyników z zespołem.
- 10 Zagrożeń Vibe Codingu o Których CEO Powinien Wiedzieć Przed Wdrożeniem Aplikacji
- Co się stanie jeśli jutro odejdzie jedyny programista? Analiza skutków
- Fractional CTO czy CTO na etat: co wybrać dla Twojej firmy?
- Jak kontrolować software house nie mając wiedzy technicznej
- Software house nie dowozi projektu – co zrobić krok po kroku?
Przegląd architektury aplikacji: moduły, warstwy, zależności
Audyt zaczyna się od „widoku z helikoptera". Podczas audytu kodu warto przeanalizować architekturę aplikacji, zanim zagłębisz się w pojedyncze klasy. Laravel wspiera architekturę MVC dla lepszej organizacji kodu; pytanie brzmi, czy projekt faktycznie z niej korzysta w architekturze MVC, czy logika jest rozproszona.
Narysuj wysokopoziomową mapę systemu: główne moduły (zamówienia, płatności, użytkownicy), integracje zewnętrzne (API, bramki płatności, ERP), komunikację wewnętrzną (eventy, kolejki). Dzięki integracji tych elementów w jeden diagram zobaczysz granice odpowiedzialności i punkty ryzyka.
Co ocenić:
Czy projekt stosuje podejście warstwowe (Controllers → Services → Repositories → Domain), czy cała logika jest upchnięta w kontrolerach i modelach?
Czy aplikacja to klasyczny monolit, czy korzysta z modularnej struktury (modules/, Domain/, Packages/)?
Jak silne jest sprzężenie między modułami? Czy komunikacja odbywa się przez interfejsy i eventy, czy przez bezpośrednie zależności klas?
Eloquent ORM jest częścią frameworka Laravel od jego początków i pozwala na definiowanie relacji między tabelami. Sprawdź, czy te relacje są zdefiniowane spójnie i czy modele nie przejmują odpowiedzialności, która powinna być w warstwie serwisów. Jego elastyczność pozwala na wiele podejść, ale w większości projektów brak jasnych granic modułów generuje problemy przy skalowaniu.
Raport powinien zawierać prosty diagram (tekstowy lub UML) oraz ocenę: architektura elastyczna / wymaga zmian / ryzykowna przy rozbudowie.
Standardy kodowania i jakość techniczna (PHP 8+, PSR, Laravel best practices)
Ta sekcja ocenia „warsztat" zespołu: spójność kodu, wykorzystanie możliwości PHP 8.1/8.2, zgodność z PSR-12 i konwencjami frameworku Laravel. Najlepsze praktyki w Laravel wymagają przestrzegania konwencji i standardów kodowania.
Przejrzyj kilkanaście reprezentatywnych plików (kontrolery, serwisy, modele, testy) pod kątem:
Nazewnictwa (CamelCase dla klas, snake_case w konfiguracji)
Długości metod i liczby odpowiedzialności
Stosowania typów zwrotnych, union types, nullable
Wykorzystania nowe funkcje PHP 8+: enums, attributes, nullsafe operator (?->)
Blade Templating to silnik szablonów w Laravel. Blade automatycznie zabezpiecza przed atakami XSS, pozwala na dziedziczenie szablonów i umożliwia pisanie czystego kodu PHP w szablonach. Blade Templating przyspiesza proces tworzenia interfejsów użytkownika; sprawdź, czy widoki Blade w projekcie korzystają z tych mechanizmów, czy zawierają surowy HTML z duplikacją.
Laravel Pint automatyzuje zgodność z konwencjami Laravel i poprawia spójność kodu. Sprawdź, czy w projekcie działa automatyczne formatowanie (Pint lub PHP-CS-Fixer) i czy jest zintegrowane z pipeline CI/CD. Jeśli nie, zaproponuj konfigurowanie pliku pint.json i hook pre-commit.
W raporcie pokaż przykładowe pliki ilustrujące dobre i złe praktyki oraz krótkie rekomendacje refaktoryzacji. Wskaż miejsca, gdzie starsze konstrukcje utrudniają rozwijanie aplikacji.
Statyczna analiza i narzędzia jakościowe: PHPStan, Larastan, Pint, Rector
Nowoczesny audyt kodu w środowisku Laravel nie opiera się wyłącznie na ręcznym czytaniu. Statyczna analiza kodu pozwala wykryć błędy typów oraz potencjalne antywzorce programistyczne na skalę całego repozytorium.
Sprawdź, czy w repozytorium istnieją konfiguracje narzędzi: phpstan.neon, pint.json, rector.php. Sprawdź, czy są uruchamiane w pipeline CI (GitHub Actions, GitLab CI). Larastan w wersji 3.11.0 (wydanej 1 września 2026) wymaga PHP >= 8.2 oraz Laravel w wersjach 11.15+ lub 12.x/13.
Jak przeprowadzić analizę:
Uruchom Larastan (PHPStan dla Laravel) na poziomie minimum 5. PHPStan oferuje poziomy reguł od 0 do 10, gdzie 10 to najsurowszy zestaw.
Policz liczbę błędów i typy powtarzających się problemów: nieistniejące metody Eloquent, źle zdefiniowane relacje, potencjalne null pointery.
W raporcie podaj konkretne liczby (np. „1249 błędów PHPStan na poziomie 5 w dniu 11.09.2026") i priorytetowe kategorie usterek.
Rector jest narzędziem do automatycznej refaktoryzacji kodu w Laravelu, np. migracja do PHP 8.2, zamiana starych konstrukcji na nowe. Composer Audit sprawdza zależności z composer.lock pod kątem znanych podatności. Zaproponuj docelową konfigurację narzędzi i sposób ich włączenia do procesu merge requestów.
Bezpieczeństwo aplikacji Laravel: od konfiguracji po implementację
Bezpieczeństwo aplikacji to fundament każdego audytu w Laravelu. Raport „State of Laravel Security 2026" analizujący ponad 10 000 aplikacji ujawnił: 34% miało krytyczne problemy, 18% miało tryb debugowania włączony w produkcji, a 12% miało plik .env publicznie dostępny. W 2026 r. Laravel miał 5 zgłoszonych luk bezpieczeństwa z CVE ze średnim score 8,42/10.
Checklista konfiguracji .env i config/:
Element | Co sprawdzić | Ryzyko |
|---|---|---|
APP_DEBUG | Musi być false w produkcji | Ujawnienie stack trace'ów |
APP_KEY | Wygenerowany, unikalny | Brak szyfrowania sesji |
HTTPS | Wymuszony redirect | Man-in-the-middle |
CORS | Ograniczone origins | Nieautoryzowane requesty |
Security headers | CSP, HSTS, X-Frame-Options | XSS, clickjacking |
Laravel automatycznie chroni przed atakami XSS i CSRF. Laravel oferuje wbudowane mechanizmy ochrony przed CSRF i XSS oraz wbudowane mechanizmy szyfrowania haseł. Framework zapewnia walidację danych, co zwiększa bezpieczeństwo. Używanie Form Requestów do walidacji jest zalecane w Laravel, a audyt bezpieczeństwa zaleca regularne sprawdzanie luk w zabezpieczeniach według OWASP Top 10.
Oceń implementację uwierzytelniania: wykorzystanie Laravel Breeze, Jetstream lub Fortify, polityki (Policies), bramki (Gates), middleware auth. Przejrzyj endpointy API (szczególnie związane z e commerce: płatności, zamówienia) pod kątem walidacji danych i rate limiting. Sprawdź, czy hasła są hashowane (bcrypt/argon2), jak zarządzane są tokeny (Sanctum/Passport), czy w kodzie nie ma „twardych" kluczy API. OWASP Laravel Cheat Sheet przypomina o kontroli mass assignment przez $fillable lub $guarded.
Laravel wspiera najlepsze praktyki OWASP dla bezpieczeństwa aplikacji i wspiera najlepsze praktyki OWASP w audycie kodu. Regularne aktualizacje zależności są kluczowe dla utrzymania bezpieczeństwa w Laravelu. W przypadku luk w zabezpieczeniach, Laravel regularnie publikuje patche. W raporcie zawrzyj listę krytycznych luk z priorytetem P1-P3 i konkretne zalecenia naprawcze.
Wydajność, problem N+1 i optymalizacja zapytań Eloquent
Wydajność aplikacji Laravel najczęściej zależy od komunikacji z bazą danych oraz konfiguracji pamięci podręcznej. Przy interaktywnych aplikacji i nowoczesnych aplikacji webowych realizowanych we frameworku Laravel wydajność najczęściej „ucieka" w zapytaniach SQL.
Jak wykryć problem N+1:
Audyt Eloquent obejmuje sprawdzenie N+1 queries w aplikacji. Włącz Laravel Telescope lub Clockwork na środowisku staging i przeanalizuj liczbę zapytań SQL dla kluczowych stron: lista zamówień, dashboard admina, katalog produktów. Eloquent ORM automatyzuje operacje CRUD w Laravel i upraszcza operacje CRUD, ale bez eager loadingu generuje nadmiarowe zapytania. Eloquent ORM używa prostych klas PHP do zarządzania danych i znacząco skraca ilość kodu w aplikacjach, jednak wymaga świadomego zarządzania relacjami.
Włączenie preventLazyLoading(true) w AppServiceProvider pozwala złapać 10-20 przypadków N+1 przed produkcją. Przejrzyj modele i relacje Eloquent (hasMany, belongsToMany) pod kątem: braku eager loadingu, nadmiernego globalnego eager loadingu przez właściwość $with, nieoptymalnych filtrów w pętlach.
Oceń konfigurację cache (Redis, file, database). Sprawdź, czy kluczowe fragmenty (listy produktów w katalogu, konfiguracje, słowniki) są keszowane.
Endpoint | Aktualna liczba zapytań | Proponowana liczba | Technika |
|---|---|---|---|
/orders | 87 | 6 | with(), chunk() |
/admin/dashboard | 42 | 8 | cache, loadMissing() |
/products | 120 | 5 | cache Redis, with() |
Skalowalność i wydajność to obszary, w których serwer i baz danych muszą współgrać z optymalizacją na poziomie kodu.
Struktura domeny, logika biznesowa i reużywalność kodu
Audyt logiki biznesowej wymaga ręcznej analizy w procesie przeglądania kodu. Zidentyfikuj główne przypadki użycia (use cases): „złożenie zamówienia", „wystawienie faktury", „obsługa zwrotu", „rejestracji użytkownika". Prześledzić, w których warstwach są realizowane: kontroler, serwis, job, event, model.
Zasada DRY (Don't Repeat Yourself) jest kluczowa w Laravel. Wyszukaj duplikujące się fragmenty kodu: ta sama logika walidacji w wielu kontrolerach, powielone integracji z API, identyczne kalkulacje cen. Korzystając z wyszukiwania full-text w IDE, możemy szybko zlokalizować te powtórzenia.
Zwróć uwagę na antywzorce: biznesowe if-y w widokach Blade, zbyt „grube" modele Eloquent (zawierające logikę statusów, formatowanie, wiele globalnych relacji), nadmierne użycie helperów zamiast wstrzykiwania zależności. W raporcie pokaż 2-3 przykłady refaktoryzacji: wydzielenie klasy serwisowej, wprowadzenie Value Objectów, użycie wzorca Action/UseCase do kluczowych procesów. To gotowe rozwiązania, które zespół może wdrożyć przyrostowo.
Testy automatyczne, CI/CD i wspieranie szybkiego rozwoju
Dojrzały projekt w frameworku Laravel powinien korzystać z testów i pipeline CI nie tylko do wdrożenia, ale też do pilnowania jakości na wysokim poziomie. Pokrycie testami powinno obejmować kluczową logikę biznesową oraz przypadki brzegowe.
Sprawdź strukturę katalogu tests/ (Feature, Unit, ewentualnie Pest). Czy istnieją testy dla krytycznych ścieżek: logowanie, płatność, rejestracji, kluczowe API? Czy testy używają Laravel factories, DatabaseTransactions, RefreshDatabase? Czy dane testowe są unikalne i stabilne?
Przegląd CI/CD (GitHub Actions, GitLab CI, Bitbucket Pipelines):
Czy odpalane są testy przed deployem?
Czy uruchamiane są analizy statyczne (Larastan, Pint)?
Czy migracje bazy danych są testowane w pipeline?
Czy istnieje ochrona brancha main/master?
Migracje w Laravel są kontrolowane i wersjonowane przez Artisan. Laravel wspiera automaty migracyjne bazy danych. Migracje do Laravel zwiększają wydajność i bezpieczeństwo aplikacji, a etapowe migracje obejmują analizę domeny i mapowanie danych. Migracje do Laravel mogą obejmować refaktoryzację do wzorców Laravel.
Zaproponuj minimalny scenariusz testowy i CI, który uwzględnia krzywą uczenia zespołu, ale da zysk jakościowy. Nawet uruchomienie testów za pomocą jednej komendy php artisan test w pipeline to punkt wyjścia. Laravel Forge pozwala na szybkie konfigurowanie serwer i wdrożenia, ale pipeline CI musi działać przed deployem.
Typowe błędy w projektach Laravel i jak je ujawnić podczas audytu
Poniżej lista najczęściej spotykanych problemów w audytach projektów opartych o frameworki PHP, w szczególności Laravel, wraz z metodami ich lokalizacji.
Błąd | Dlaczego to problem | Jak wykryć |
|---|---|---|
env() poza plikami config/ | Po config:cache zwraca null | grep -r "env(" app/ |
Walidacja bez Form Requests | Duplikacja, brak reużywalności | Przegląd kontrolerów |
Mutowanie stanu w akcesorach | Nieprzewidywalne efekty uboczne | Larastan, ręczny przegląd modeli |
„Grube" kontrolery (200+ linii) | Utrudniony test i utrzymanie | Analiza LOC per plik |
Hardcoded klucze API | Ryzyko wycieku sekretów | git secrets, grep |
Brak translacji w komunikatach | Problemy z wielojęzycznością | Przeszukanie pliku widoków |
Każdy z tych punktów oprzyj na konkretnych przykładach znalezionych w audytowanym repozytorium (anonimizując dane). Te typowe błędy zwiększają koszty rozwijania aplikacji, utrudniają onboarding nowych programistów i mogą prowadzić do utraty zamówień w e commerce. Wykorzystaj narzędzia Laravel Telescope, Larastan, Rector i wyszukiwanie pełnotekstowe w IDE do automatycznego lokalizowania tych problemów w całej bazie kodu.
Idealny framework nie istnieje; nawet dobrze zaprojektowany framework PHP jak Laravel wymaga świadomego użycia. Laravel to doskonałym wyborem dla większości projektów, ale jego konwencje trzeba respektować. Dokumentacja frameworka, rozszerzenia ekosystemu i licencji MIT pozwalają na szerokie zastosowanie, od interaktywnych aplikacji po duże platformy e commerce.
Raport z audytu, plan naprawczy i odpowiedzi na najczęściej zadawane pytania
Końcowy efekt audytu kodu projektu na Laravel to nie tylko lista problemów, ale priorytetyzowany plan działań i jasna komunikacja z biznesem.
Struktura raportu:
Sekcje tematyczne (architektura, bezpieczeństwo, wydajność, jakość kodu, testy). Dla każdej: opis stanu obecnego, ryzyko biznesowe, rekomendowane kroki, szacowany nakład pracy w roboczogodzinach. Stwórz roadmapę techniczną na konkretne terminy, podzieloną na:
Quick wins: wyłączenie debug mode, dodanie security headers, uruchomienie PHPStan poziom 5, konfigurowanie Pint
Średnie zadania: refaktoryzacja modeli, wprowadzenie serwisów, poprawa testów, optymalizację zapytań
Większe inicjatywy: architektura warstwowa, modularność, migracja do Laravel 12 jeśli wymagane, pełna integracja CI/CD
Dodaj sekcję FAQ z pytaniami, które padają od zarządu i product ownerów:
„Czy audyt spowolni rozwój?" Krótkoterminowo wymaga inwestycji czasu. Długoterminowo skraca proces wdrożenia i zmniejsza liczbę incydentów.
„Czy musimy przepisywać cały projekt?" Zazwyczaj nie. Refaktoryzacja odbywa się etapami, moduł po module.
„Czy Laravel framework jest dalej dobrym wyborem?" W 2026 r. 32% aplikacji działa na Laravel 11, 14% na Laravel 12. Ekosystem jest aktywny, oferty pracy rosną, a doświadczenia społeczności potwierdzają skalowalność.
Dobrze przeprowadzony audyt kodu w frameworku Laravel skraca czas kolejnych wdrożeń, obniża ryzyko awarii i ułatwia szybki rozwój nowych funkcji bez naruszania stabilności. Zacznij od jednego modułu, uruchom Larastan, zbierz metryki i przedstaw wyniki zespołowi. Pierwszy krok jest prostszy, niż się wydaje.